Codificador Base64
Codifica texto Unicode en Base64 mediante UTF-8.
Developer / IT
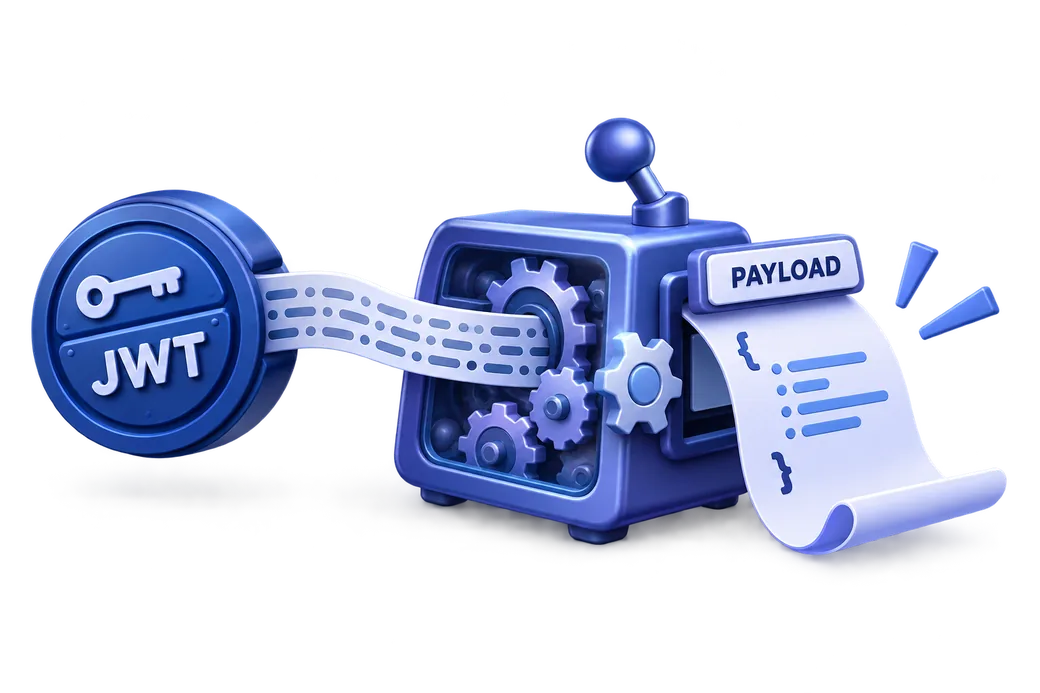
Esta herramienta decodifica el contenido del JWT. No verifica su firma.
Un JWT (JSON Web Token) es el token que muchas aplicaciones usan para identificar a un usuario. Tiene tres partes separadas por puntos: encabezado, contenido (payload) y firma. Este decodificador muestra el encabezado y el contenido en formato legible.
La decodificación es local. Aun así, un token real da acceso a una cuenta: no lo compartas ni lo pegues en sitios en los que no confíes.
No. Solo decodifica el contenido. Que un token se pueda leer no significa que sea auténtico: la verificación se hace en el servidor con la clave secreta.
Es un timestamp Unix en segundos. Conviértelo con el Conversor de timestamp.
Esta herramienta procesa la información en tu navegador. No enviamos tus entradas ni archivos a un servidor.